GhostMap Android flaw lets malicious app trigger persistent boot loop
נמצא פגם ב-Android שנקרא GhostMap, שמאפשר לתוקף לגרום למכשיר להיכנס ללולאת אתחול מתמשכת. על מפתחים וצוותי אבטחה לבדוק עדכונים וליישם הגנות
bleepingcomputer.com
Reels · דייג׳סט יומי
מה שנבחר ליום הזה במסלול סייבר ואבטחת מידע, כפי שפורסם. הכותרת היא של המפרסם והקישור חוזר אליו; המשפט שמתחתיה הוא שלנו. הדף לא משתנה אחרי הפרסום.
נמצא פגם ב-Android שנקרא GhostMap, שמאפשר לתוקף לגרום למכשיר להיכנס ללולאת אתחול מתמשכת. על מפתחים וצוותי אבטחה לבדוק עדכונים וליישם הגנות
bleepingcomputer.com
CISA, ASD-ACSC ו-NSA פרסמו מדריך לבחינת מוכנות ספקים לקריפטוגרפיה פוסט-קוואנטית, זה מאפשר לצוותי אבטחה לתכנן מעבר ל-PQC
cisa.gov
נחשפה פגיעות חדשה ב‑OpenSSH, תוקפים יכולים להיכנס לחשבונות Linux, עדכון דחוף
bleepingcomputer.com
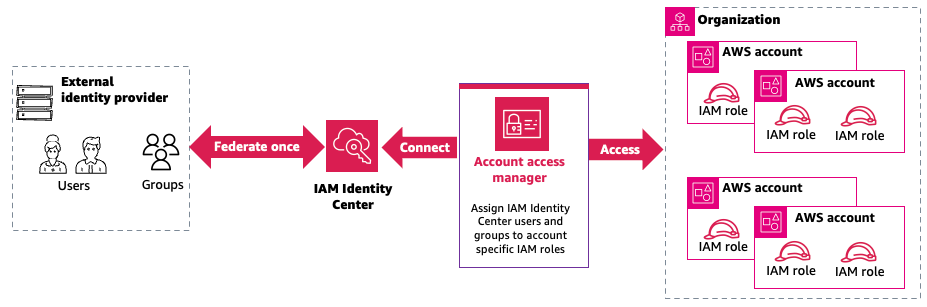
AWS הוציאה את Account Access Manager, תכונה חדשה של IAM. היא מאפשרת ניהול גישה מרוכזת לתפקידים קיימים, ומאפשרת לצוותים להקצות תפקידים למשתמשים וקבוצות דרך IAM Identity Center
aws.amazon.com
Zyxel תיקנה את סדרת המתגים GS1900 אך לא סגרה את הפרצה CVE-2026-107441, מתגים אלו עדיין חשופים
helpnetsecurity.com
Vercel השיקה Device Bound Session Credentials ו-Vercel Security Review, מה שמאפשר קישור סשנים למכשיר וסקירות אבטחה מבוססות AI. זה מפחית סיכון חטיפת עוגיות והתקפות חטיפת סשן.
helpnetsecurity.com
האקרים משתמשים בהזמנות מזויפות של OpenAI, SpaceX ו-Anthropic כדי לבצע התקפות פישינג, צוותי פיתוח, תפעול ואבטחה צריכים לבדוק בקפידה כל הודעה
bleepingcomputer.com
צוות Cisco Talos חשף מלוור Windows שמשתמש ב-AI לנתח נכסי קורבנות, מה שמחייב ניטור קריאות LLM ונתוני חשיפה. זה מצריך מפתחים ואנשי אבטחה לנקוט צעדים למניעת התקפות
blog.talosintelligence.com
Binance נפלה קורבן להתקפה של כוחות האויב, והתוקף השתמש באמצעות גישה למחשבי פיתוח. עכשיו, צוותי פיתוח ואבטחה צריכים לבדוק את ההתקנות ולסובב את האישורים שנחשפו.
blog.gitguardian.com
תוקפים ניצלו פרצת אבטחה ב-SharePoint, CVE-2025-53770/71, וביצעו מתקפת קובץ-ללא דרך w3wp.exe. התוקפים השתמשו ב-ONYPHE כדי לזהות מערכות פגיעות
securelist.com